

 imtoken官网下载
ImToken空投授权三方,你的钱包签名到底给了谁
做钱包安全审计这八年Imtoken空投授权三方,见过太多人在ImToken空投授权三方环节栽跟头。你以为点个"确认"就行,实际上私钥签名已经悄悄交给了一个完全不了解的合约地址。这事不搞清楚ImToken空投授权三方,你的钱包签名到底给了谁,轻则资产被转走,重则钱包彻底变成别人的提款机。
ImToken空投通常由项目方发起,中间引入一个三方合约来执行代币分发。你在ImToken里弹出的授权页签的,不是一笔普通交易,而是一份无限额度Token Transfer Approval。那个三方地址可以随时划走你钱包里的指定代币,不需要你再二次确认。
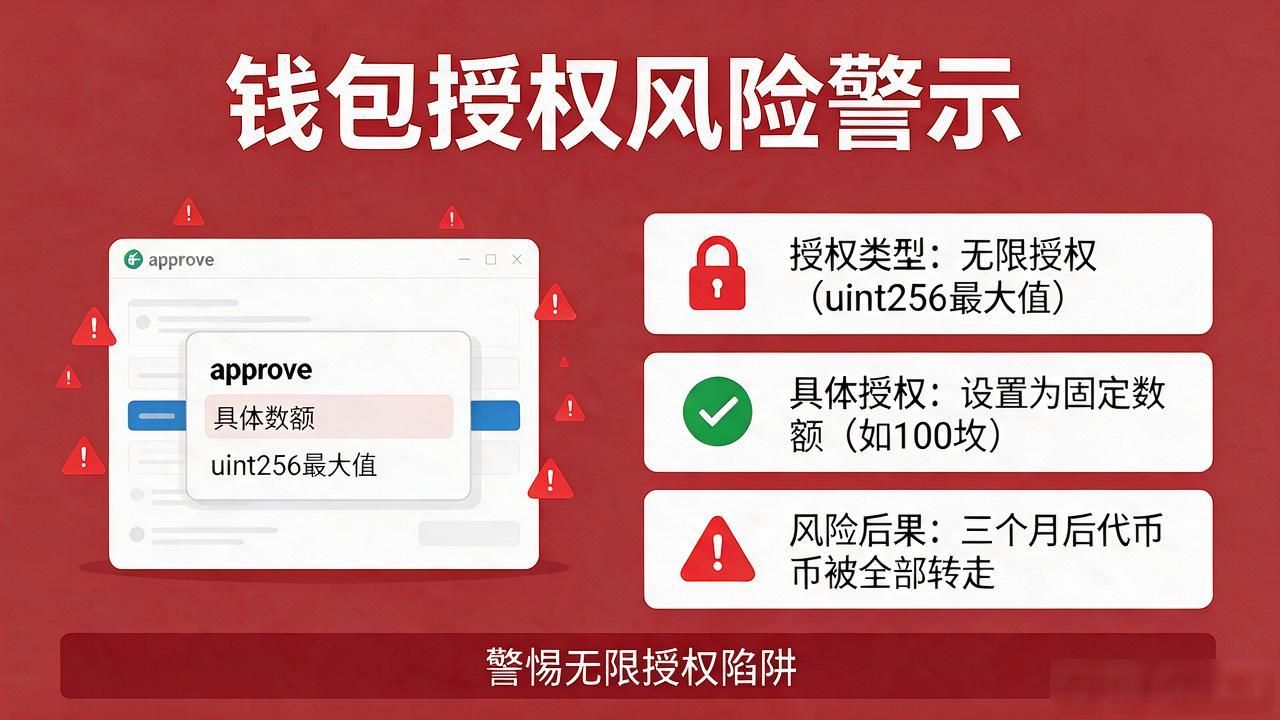
上个月帮朋友复盘,他在某项目空投时授权了个"白帽审计"地址,合约里写的是ERC-20的approve unlimited。他以为只转一次就完事,三个月后钱包里还剩的几千枚某币全没了。授权时务必看清approve的数量字段,是具体数额还是uint256最大值,差别巨大。
操作前先用区块浏览器查那个三方合约的创建时间、部署者、有没有审计记录。刚创建不到一周的新合约,风险系数直接拉满。ImToken的授权记录可以追溯,去DeBank或DappRadar查自己历史上所有approve记录,发现异常赶紧revoke。
空投是诱饵,授权才是真刀真枪。下次弹窗别急着点,花三十秒看清你签的是什么、给的是谁、额度多大,这三问答不上来就关掉。钱包里那些数字是你一个个项目熬出来的,别因为手快全送了。